Cookie-Einstellungen

Hier legst du fest, welche Dienste wir einsetzen dürfen. Deine Wahl gilt für diesen Browser, gespeichert wird sie 12 Monate. Ändern oder widerrufen kannst du sie jederzeit über „Cookie-Einstellungen“ unten auf jeder Seite.

Notwendig

Immer aktiv

Für Anmeldung und Sicherheit und um deine Wahl hier zu speichern. Ohne sie funktioniert die Website nicht. Dafür braucht es keine Einwilligung (§ 25 Abs. 2 Nr. 2 TDDDG).

Was gespeichert wird (1)
NameZweckArtSpeicherdauer
flamox365-einwilligungDeine Wahl in diesem HinweisBrowser-Speicher12 Monate

Dienste, die eine Einwilligung brauchen, setzen wir nicht ein. Kommt einer dazu, fragt dich dieser Hinweis vorher.

Sicherheit & Datenschutz

Deine Daten gehören deinem Betrieb.

Andere Betriebe sehen deine Interessenten, Kunden, Angebote und Aufträge nicht, und auch Hersteller hätten keinen Einblick in Betriebsdaten. Dafür sorgen eine strikte Mandantentrennung und eine zentrale Prüfung jeder einzelnen Anfrage.

  • 5 Prüfungen bei jeder Anfrage
  • 10 Standardrollen, dazu Einzelrechte
  • 30 Minuten ohne Aktivität bis zur Abmeldung

01Grundsätze

Sicherheit ist kein Zusatz. Sie ist die Architektur.

Sicherheit und Datenschutz sind in FLAMOX365 keine nachträglich ergänzten Funktionen. Sie sind in Datenmodell, Rollenmodell, Schnittstellen und Betrieb eingebaut.

Strikte Mandantentrennung

Jeder Betrieb ist ein eigener, isolierter Mandant, ein Hersteller wäre es ebenso. Ein Recht gewährt niemals Zugriff auf Datensätze einer anderen Organisation.

Jede Anfrage auf dem Server geprüft

Identität, Mandant, Rolle, Berechtigung und fachlicher Kontext prüft die zentrale Anwendungsschicht, bevor Daten fließen. Die Oberfläche zeigt nur an.

Rollen und Einzelrechte

Zehn Standardrollen, dazu Freigaben und Sperren für einzelne Personen. Preisänderung, Export oder Versand sind als eigene Rechte geschützt.

Verschlüsselte Übertragung

Browser, Apps und Schnittstellen kommunizieren über HTTPS/TLS. Zugangsdaten für Anbindungen werden geschützt gespeichert und nicht wieder angezeigt.

Nachvollziehbar statt überschrieben

Revisionen, Änderungsverläufe und unveränderliche Protokolle zeigen, wer wann was geändert hat.

Sitzungen unter Kontrolle

Nach 30 Minuten ohne Aktivität meldet FLAMOX365 automatisch ab. Alle aktiven Geräte sind sichtbar und einzeln abmeldbar.

02Anmeldung und Konto

Zugang nach heutigem Stand.

Zwei-Faktor-Authentifizierung

Ein Passwort allein reicht nicht.

Ein zweiter Faktor über eine Authentifizierungs-App schützt das Konto zusätzlich. Einmal verwendbare Backup-Codes sichern den Zugang, falls das Gerät mit dem zweiten Faktor fehlt.

  • Einrichten, bestätigen und wieder deaktivieren
  • Backup-Codes für den Notfall
  • Einheitliche Meldungen ohne technische Details bei falschen Zugangsdaten
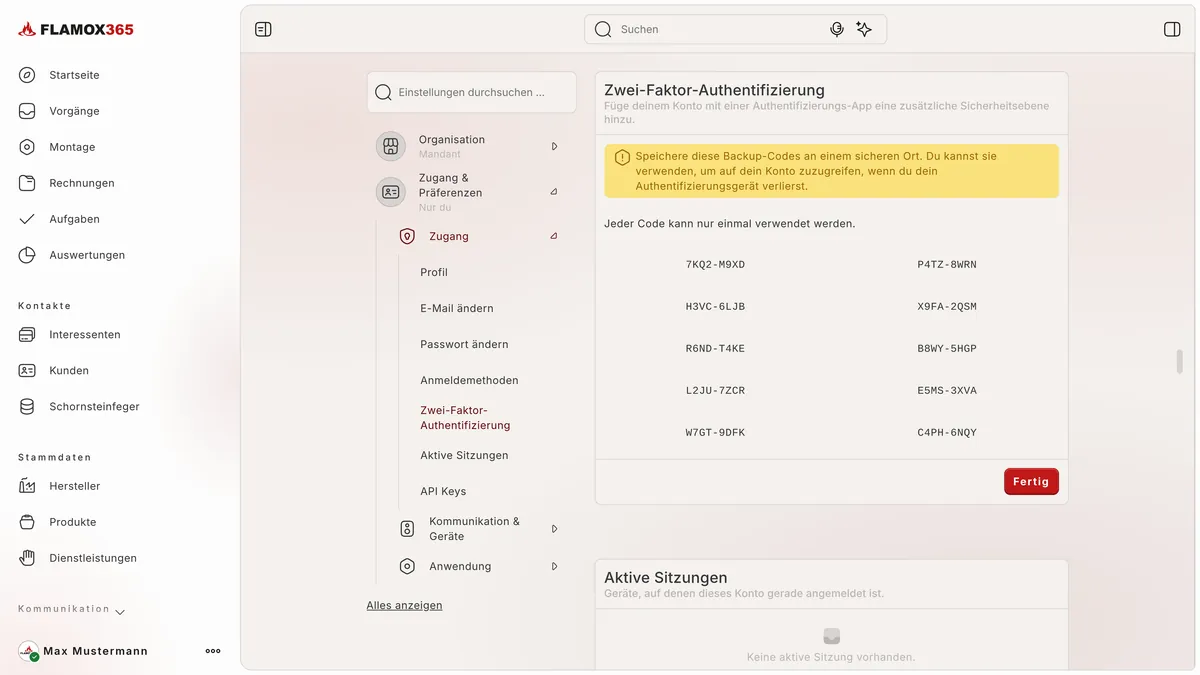
Zwei-Faktor-Authentifizierung mit einer Liste einmal verwendbarer Backup-Codes

Passkeys

Anmelden mit Passkey.

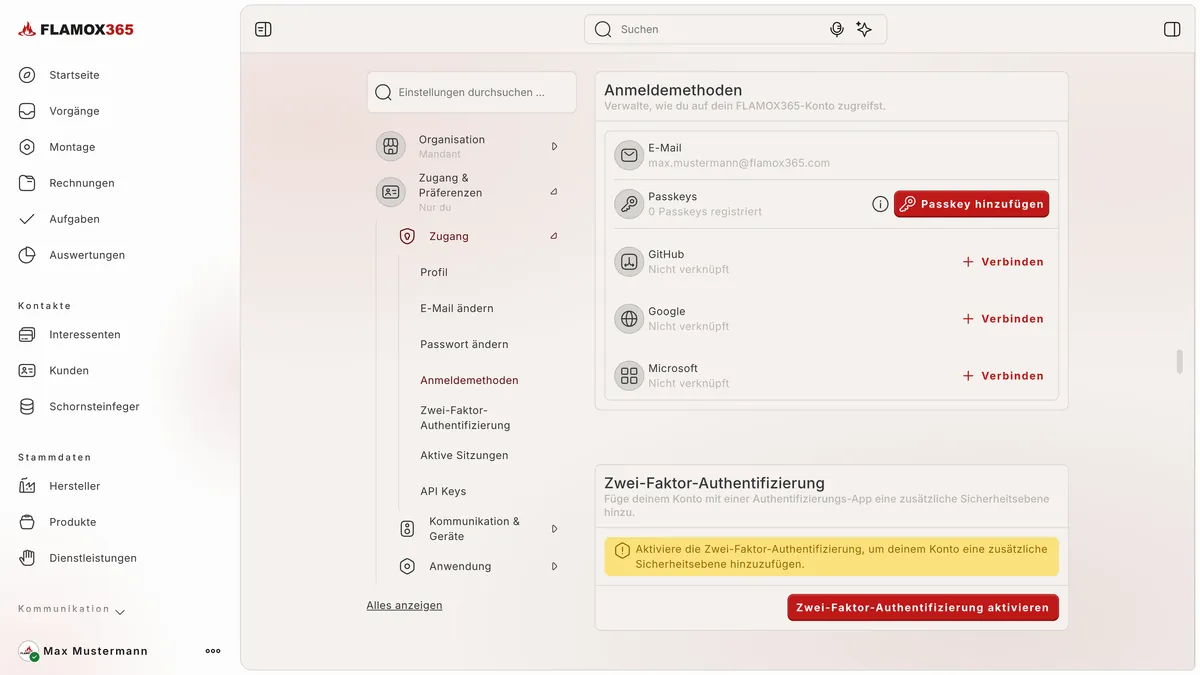
Mehrere gerätegebundene oder synchronisierte Passkeys lassen sich registrieren, umbenennen und entfernen. Zusätzlich können Konten bei GitHub, Google oder Microsoft mit dem FLAMOX365-Konto verknüpft werden.

  • Mehrere Passkeys je Konto
  • Weiteres Gerät oder Sicherheitsschlüssel
  • Aktive Sitzungen mit Gerät, Ort und letzter Aktivität
Anmeldemethoden mit E-Mail, Passkeys und den verknüpfbaren Konten GitHub, Google und Microsoft

Rollen und Rechte

Jede Person sieht nur, was sie braucht.

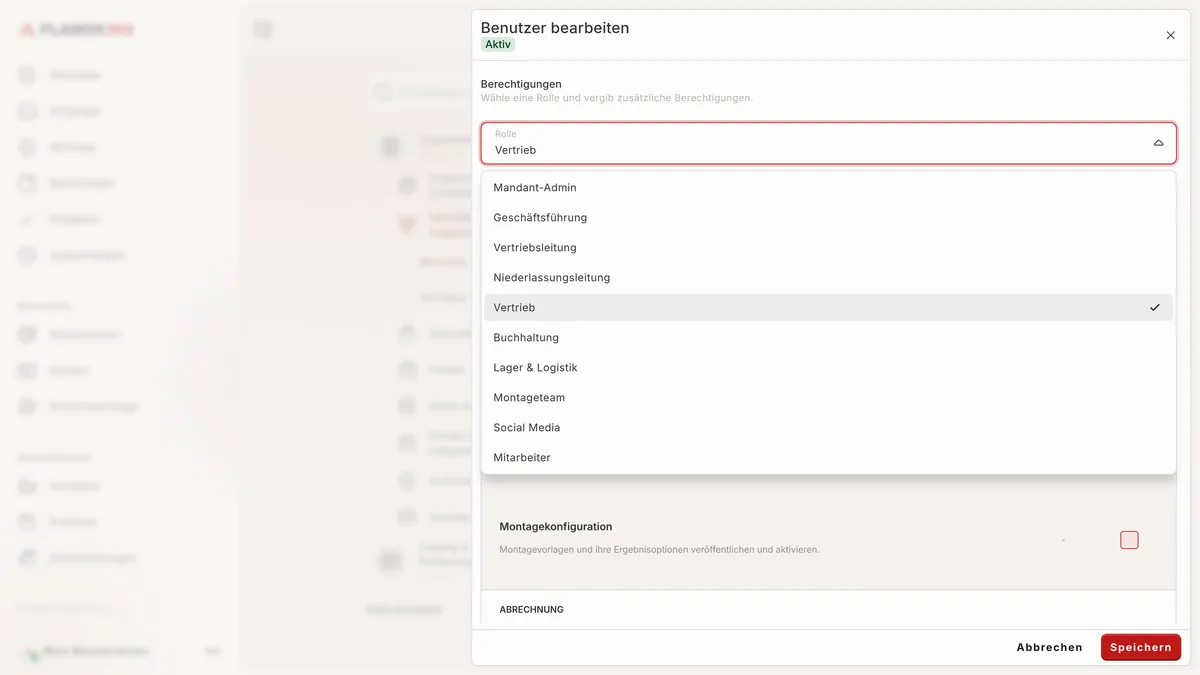
Rollen bündeln typische Verantwortlichkeiten von der Geschäftsführung bis zum Montageteam. Einzelne Rechte lassen sich zusätzlich freigeben oder ausdrücklich sperren, und die eigene Rolle kann niemand selbst erweitern.

  • Zehn Standardrollen für Organisationen
  • Individuelle Freigaben und Sperren
  • Montage planen und durchführen als getrennte Rechte
Benutzer bearbeiten mit Auswahl der Rolle Vertrieb aus den Standardrollen

03Hosting und Datenschutz

Gebaut für europäischen Datenschutz.

Sicherheit entsteht nicht allein durch die Wahl eines Cloud-Anbieters. Entscheidend ist das Zusammenspiel aus Architektur, Mandantentrennung, Berechtigungen, Verschlüsselung, geregeltem Betrieb und klaren Verantwortlichkeiten.

Whitepaper Architektur und Sicherheit
  • Microsoft Azure in DeutschlandZielbild für die produktiven Anwendungsdaten: Azure-Ressourcen innerhalb Deutschlands.
  • Datenschutz nach DSGVOAuftragsverarbeitung, Zweckbindung, Datenminimierung, Zugriffsbeschränkung, Löschkonzept und Dokumentation.
  • Getrennt von der EntwicklungProduktive Mandantendaten gehören nicht in Quellcode, Ticketsysteme, Testumgebungen oder Deployment-Dienste.
  • Ausgelegt auf AusfälleRedundanz, Überwachung, geregelte Backups und Wiederherstellungstests sind Teil des Betriebskonzepts.

05Häufige Fragen

Die Fragen, die zuerst kommen.

Können andere Betriebe meine Interessenten, Kunden, Angebote oder Aufträge sehen?
Nein. Jeder Betrieb arbeitet in einem eigenen, isolierten Mandanten. Es gibt keine Funktion, mit der Benutzer fremde Mandanten durchsuchen, öffnen oder einsehen können.
Kann ein Hersteller die Daten eines Ofenbaubetriebs sehen?
Nein. Ein Hersteller erhielte keinen Einblick in Interessenten, Kunden, Kalkulationen, Aufträge oder interne Notizen eines Betriebs. Jeder Betrieb bleibt Eigentümer seiner Daten.
Was passiert, wenn in der Oberfläche ein Fehler steckt?
Die Oberfläche entscheidet nicht über den Zugriff. Jede Anfrage wird auf dem Server geprüft, bevor Daten bereitgestellt oder geändert werden.
Sind externe Schnittstellen ein Hintertürchen?
Nein. Für Integrationen gelten dieselben Prüfungen, Mandantenregeln und Berechtigungen wie für Benutzer im Portal.

Noch Fragen zur Sicherheit?

Schreib uns. Wir beantworten deine Fragen zu Architektur, Datenschutz und Betrieb direkt und konkret.

FLAMOX365 ist noch nicht erhältlich, bis zum Start dauert es noch etwas.