FLAMOX365 erklärt: Architektur und Sicherheit. Wie FLAMOX365 deine Daten schützt. In FLAMOX365 steckt das Tagesgeschäft deines Betriebs: Interessenten und Kunden, Angebote und Aufträge, technische Unterlagen, Planungs- und Einbaudaten, Herstellerinformationen und Abrechnungen. Diese Informationen zu schützen, hat höchste Priorität. Sicherheit, Datenschutz, Verfügbarkeit, Nachvollziehbarkeit und Mandantentrennung sind deshalb keine Zusatzfunktionen. Sie sind Grundprinzipien der Architektur - von Anfang an eingebaut und nicht nachträglich ergänzt. Wie das im Einzelnen aussieht, beschreibt das Whitepaper Architektur und Sicherheit: Wie die Plattform aufgebaut ist, wo sie betrieben wird, wie die Mandanten getrennt sind und wer auf welche Daten zugreifen darf. Es zeigt das Zielbild, nach dem FLAMOX365 entwickelt und betrieben wird. Du findest es auf flamox365.com.
1:25 Kurzfassung
Zuerst die Kurzfassung. FLAMOX365 ist eine Plattform aus der Cloud mit strikter Mandantenarchitektur. Jeder Betrieb, jeder Hersteller und jeder Partner ist ein eigener, isolierter Mandant. Du siehst ausschließlich die Daten deines eigenen Mandanten - und davon nur das, wofür du eine Berechtigung hast. Die Kernaussage: FLAMOX365 ist kein offenes Netzwerk. Mandantenübergreifende Interaktionen sind im Systemmodell nicht vorgesehen und technisch nicht möglich. Es gibt keine Funktion, mit der ein Hersteller, ein Betrieb oder ein Partner in die Daten eines anderen Mandanten wechseln könnte. Wichtig dabei: Sicherheit entsteht nicht allein durch die Wahl eines Cloud-Anbieters. Entscheidend ist das Zusammenspiel aus sauberer Architektur, konsequenter Mandantentrennung, Berechtigungen, Verschlüsselung, geregeltem Betrieb und klaren Verantwortlichkeiten. Der Grundsatz dahinter: Geschäftsdaten gehören dem jeweiligen Mandanten.
2:39 Sieben Prinzipien
Daraus folgen sieben Prinzipien: Vertraulichkeit, Integrität und Verfügbarkeit, strikte Mandantentrennung und das Prinzip der geringsten Rechte - Benutzer, Administratoren und Dienste bekommen nur, was sie für ihre Aufgabe brauchen. Dazu Datenschutz und Sicherheit von Anfang an: Eingebaut in Datenmodell, Rollen, Schnittstellen, Protokollierung und Betrieb.
3:08 Aufbau
Wie ist FLAMOX365 aufgebaut? Als moderne Webplattform mit klar getrennten Schichten. Vorne die Benutzeroberfläche: Sie zeigt Abläufe, Formulare, Übersichten und Dokumente. Die Sicherheitsinstanz ist sie aber nicht. Auch wenn eine Oberfläche eine Funktion anzeigt oder ausblendet - ob ein Zugriff erlaubt ist, entscheidet immer der Server. Dahinter liegt die Anwendungsschicht mit der zentralen Schnittstelle. Jede fachliche Anfrage - aus dem Portal, aus mobilen Anwendungen, von Integrationen und Automatisierungen - läuft ausschließlich über sie. Und bevor Daten fließen, prüft sie: Wer fragt? Für welchen Mandanten? Mit welcher Rolle und welchen Rechten? Und ist die Aktion in diesem Zusammenhang zulässig? Einen direkten Weg vorbei an der Schnittstelle - in die Datenbank, in den Dokumentenspeicher oder zu internen Diensten - gibt es nicht. So fallen alle Sicherheitsentscheidungen zentral und einheitlich an einer Stelle, statt verteilt in einzelnen Oberflächen. Das verkleinert die Angriffsfläche erheblich. In der Datenhaltung ist jeder fachliche Datensatz einem Mandanten, einem Vorgang und einem Berechtigungskontext zugeordnet. Das gilt auch für Dokumente und Dateien wie Angebote, Auftragsbestätigungen, Rechnungen oder Herstellerunterlagen: Sie sind nicht öffentlich abgelegt, sondern nur über geschützte, zeitlich begrenzte Links erreichbar. Ausgelegt ist FLAMOX365 auf einen hochverfügbaren Betrieb: Mit automatischer Lastverteilung, redundanter Infrastruktur, laufender Überwachung und automatischer Wiederherstellung. Fällt ein einzelner Baustein aus, soll das nicht die ganze Plattform treffen.
5:11 Hosting
Und wo liegen die Daten? Das Zielbild: Die produktiven Anwendungsdaten werden in Microsoft Azure betrieben, in Rechenzentren in Deutschland. Geschäftskritische Daten laufen also nicht auf beliebigen Servern, sondern in einem professionellen Cloud-Betrieb mit deutschem und europäischem Datenschutzfokus. Dabei teilen sich zwei die Verantwortung. Microsoft sichert die Infrastruktur der Cloud. FLAMOX365 verantwortet alles, was darauf läuft: Die sichere Anwendung, die Konfiguration, das Datenmodell, die Zugriffslogik, die Prozesse und die Verträge.
5:54 Mandantenmodell
Das Herzstück ist das Mandantenmodell. Ein Mandant kann ein Ofenbau-Betrieb sein, ein Hersteller, eine Unternehmensgruppe, ein Standortverbund oder ein Partner. Jede fachliche Information gehört genau einem Mandanten: Benutzer, Interessenten, Kunden, Angebote, Aufträge, Aufgaben, Dokumente und interne Notizen. Du arbeitest immer in einem festen Mandantenkontext, und jede Anfrage wird auf dem Server gegen Mandant, Rolle und Berechtigung geprüft. Ein Hersteller kann nicht in deinen Betrieb wechseln, ein Betrieb nicht in einen anderen, und ein Partner kann keine fremden Daten durchsuchen. Verweist eine Anfrage auf einen fremden Datensatz, verhält sich FLAMOX365 so, als gäbe es ihn nicht. Und wenn Betrieb und Hersteller zusammenarbeiten, etwa bei einer Bestellung oder einer Statusmeldung? Dann entsteht kein gemeinsamer Datenraum, sondern ein gezieltes Prozessereignis - mit festgelegtem Inhalt, fester Richtung und klarer Berechtigung. Die Mandanten bleiben getrennt. Abgesichert wird die Trennung durch mehrere Schutzschichten: Die eindeutige Zuordnung jedes Datensatzes, die Prüfung auf dem Server, kontrollierte Anwendungsschichten, automatisierte Tests für kritische Fälle, getrennte Rollenmodelle und eine klare Trennung von Produktiv-, Entwicklungs- und Testdaten.
7:33 Anmeldung
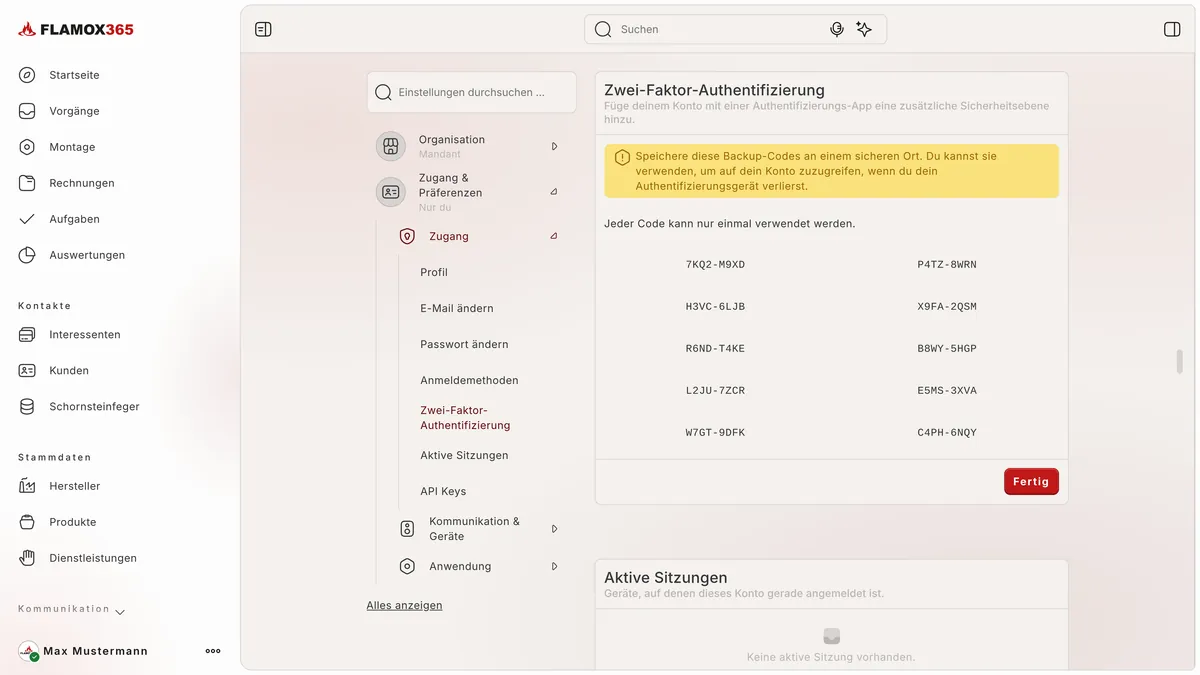
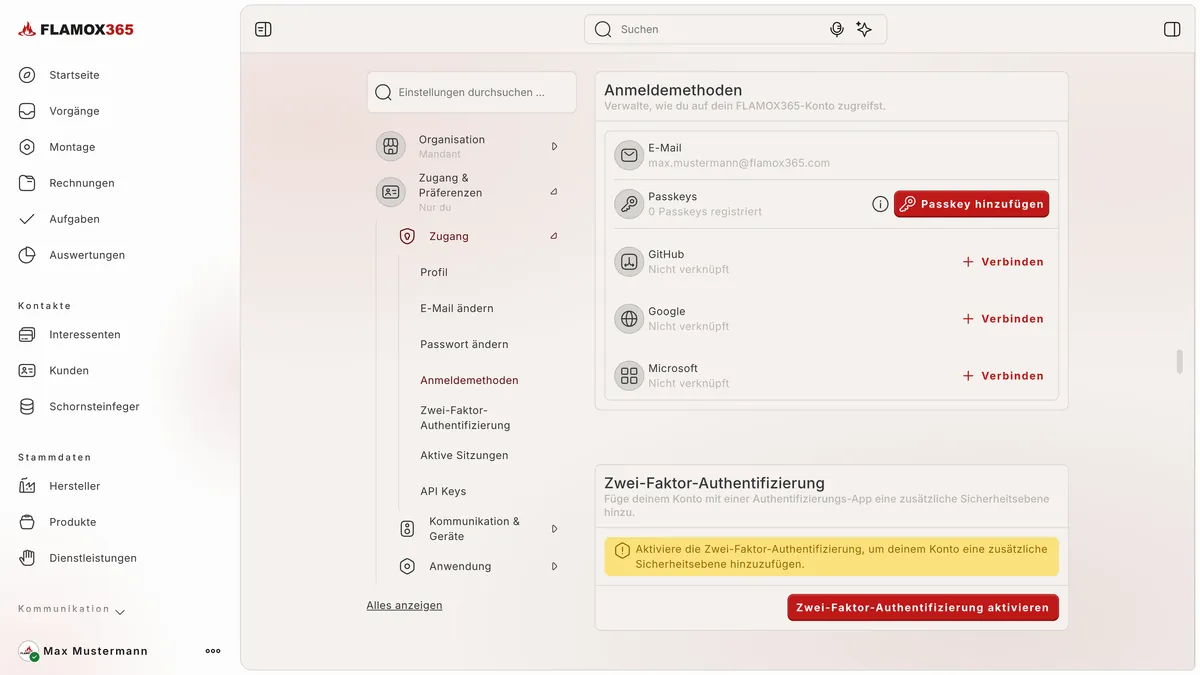
Beim Zugriffsschutz reicht es nicht, angemeldet zu sein. Entscheidend ist, welcher Mandant, welche Rolle, welche konkrete Berechtigung und welcher Vorgang vorliegen. Zuerst stellt die Anmeldung sicher, wer du bist. Zusätzlich schützt du dein Konto mit der Zwei-Faktor-Authentifizierung über eine Authentifizierungs-App - oder du meldest dich ganz ohne Passwort mit einem Passkey an. Nach 30 Minuten ohne Aktivität meldet FLAMOX365 dich automatisch ab. Und unter Zugang und Präferenzen siehst du alle Geräte, auf denen dein Konto gerade angemeldet ist - jede Sitzung lässt sich dort einzeln beenden.
8:19 Rollen und Rechte
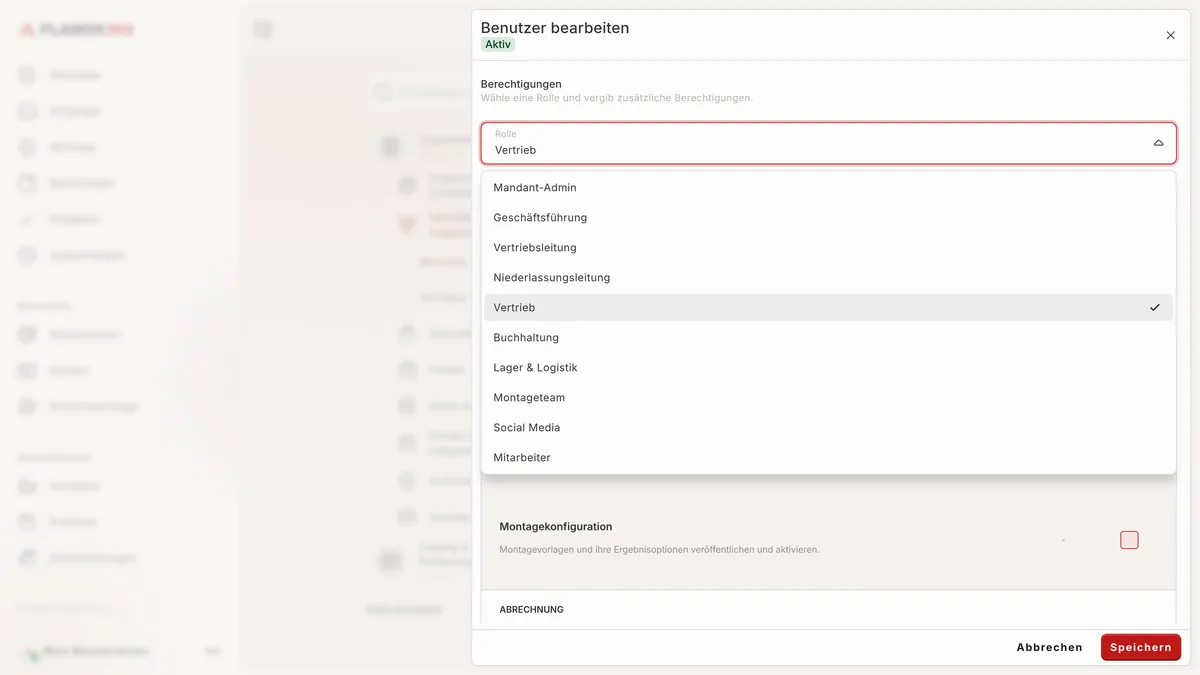
Die Autorisierung beantwortet die Frage: Was darfst du konkret tun? Dafür arbeitet FLAMOX365 mit Rollen und Rechten. Zehn vorbereitete Rollen bündeln typische Aufgaben - von der Geschäftsführung über Vertrieb und Buchhaltung bis zu Lager und Logistik. Zusätzlich lassen sich einzelne Rechte gezielt freigeben oder sperren. Dahinter steht das Prinzip der geringsten Rechte: Jede Person bekommt nur, was sie für ihre Aufgabe braucht. Wer beim Kunden einbaut, muss keine Kalkulationen oder Einkaufskonditionen sehen. Und ob ein Recht vorliegt, prüft der Server bei jeder Anfrage neu - Änderungen wirken sofort.
9:04 Support
Besonders sensibel sind Support und Administration. Das Zielbild ist ausdrücklich datenschutzorientiert: FLAMOX365 als Betreiber liest in den fachlichen Daten der Mandanten nicht mit. Es gibt keinen pauschalen Zugriff auf deine Produktivdaten und keine allgemeine Übersicht darüber, wer in deinem Betrieb was getan hat. Die Verwaltung läuft so weit wie möglich automatisch im System selbst. Support gibt es nur aus konkretem Anlass, auf festgelegter Grundlage und möglichst ohne Einsicht in Inhalte. Technische Betriebsdaten werden nur so weit verarbeitet, wie es für Sicherheit, Stabilität und Fehleranalyse nötig ist. Passwörter und Benutzerkonten werden nicht geteilt, und privilegierte Zugänge werden regelmäßig überprüft. Nicht alle Daten brauchen denselben Schutz. Das Whitepaper unterscheidet sechs Datenarten: Mandantenstammdaten, Kundendaten, Angebots- und Auftragsdaten, Dokumente, Herstellerdaten und Protokolle. Fast alle haben einen hohen Schutzbedarf, Dokumente je nach Inhalt sogar einen sehr hohen. Protokolle liegen bei mittel bis hoch, weil auch sie Rückschlüsse auf Personen und Abläufe zulassen.
10:29 Verschlüsselung
Verschlüsselt wird auf mehreren Ebenen. Die Verbindung zwischen Browser, App, Server und externen Diensten läuft über HTTPS mit TLS. Datenbanken, Speicher und Datensicherungen schützen die Verschlüsselungsmechanismen der Cloud-Dienste. Technische Zugänge sind zeitlich begrenzt, und Dokumente sind nie dauerhaft öffentlich erreichbar. Besonders geschützt werden Geheimnisse: Passwörter, API-Schlüssel, Zertifikate und Zugangsnachweise. Sie gehören nicht in Quellcode oder Konfigurationsdateien, sondern in zentrale, geschützte Verwaltungsverfahren. Im Portal merkst du das zum Beispiel bei deinen API-Schlüsseln: Das Geheimnis siehst du genau einmal. Danach speichert FLAMOX365 nur noch einen nicht umkehrbaren Prüfwert.
11:27 Sicherung
Betriebe und Hersteller brauchen Verlässlichkeit im Tagesgeschäft. Für die Produktivdaten ist deshalb ein geregeltes Sicherungs- und Wiederherstellungskonzept vorgesehen: Regelmäßige, verschlüsselte Sicherungen von Datenbanken und Dokumenten, festgelegte Aufbewahrungsfristen, regelmäßige Wiederherstellungstests und dokumentierte Abläufe. Dazu kommt die laufende Überwachung: Die Verfügbarkeit zentraler Dienste, technische Fehler und sicherheitsrelevante Auffälligkeiten wie ungewöhnliche Zugriffsmuster oder Angriffsversuche. Kritische Störungen melden sich automatisch. Und ob FLAMOX365 erreichbar ist, zeigt die öffentliche Statusseite - ohne Anmeldung, unter status.flamox365.app.
12:22 Entwicklung
Auch die Entwicklung ist Teil der Sicherheitsarchitektur. Der Quellcode ist geschützt und nur für Berechtigte zugänglich. Kritische Änderungen prüft eine zweite Person, produktionsnahe Entwicklungszweige sind besonders geschützt, und Zugangsdaten für den Produktivbetrieb liegen nie im Quellcode. Jede Änderung durchläuft getrennte Umgebungen und automatische Tests, bevor sie in den Produktivbetrieb geht. Ausliefern dürfen nur Berechtigte oder abgesicherte Abläufe, jede Auslieferung wird protokolliert, und bei einem Fehler geht es kontrolliert auf den vorigen Stand zurück. Produktive Mandantendaten haben in Entwicklungswerkzeugen nichts verloren: Nicht im Quellcode, nicht im Ticketsystem, nicht in Test- oder Vorschauumgebungen. Entwickelt und getestet wird mit Test-, Beispiel- oder anonymisierten Daten. Und Dienste für öffentliche Webseiten, Vorschauen oder Veröffentlichungen sind nicht als Speicherort für produktive Daten vorgesehen. Die Oberfläche baut auf Mosaik auf, der gemeinsamen Komponentenbibliothek der FLAMOX365-Anwendungen. Sie sorgt für eine einheitliche, wartbare Oberfläche. Aber auch hier gilt: Eine Komponentenbibliothek entscheidet nicht über Datensicherheit. Die setzen Server, Schnittstellen und Datenmodell durch. Technische Sicherheit braucht organisatorische Regeln: Klare Verantwortlichkeiten, eine dokumentierte Rollen- und Rechtevergabe in jedem Mandanten, regelmäßig überprüfte privilegierte Konten, getrennte Zugriffe für Entwicklung, Test und Betrieb und feste Abläufe für Sicherheitsvorfälle, Datenschutzanfragen und Löschungen. Sicherheitsrelevante Ereignisse sollen zentral protokolliert und kontrolliert ausgewertet werden - etwa Anmeldungen, fehlgeschlagene Anmeldeversuche, Änderungen an Berechtigungen und administrative Tätigkeiten. Und Dienstleister und technische Partner bekommen keinen pauschalen Dauerzugriff auf Produktivdaten: Zugriffe sind zweckgebunden, begrenzt und organisatorisch geregelt.
14:48 Datenschutz
Für den europäischen Rechtsraum gilt die Datenschutz-Grundverordnung. Je nach Nutzung gilt: Dein Betrieb ist Verantwortlicher für seine Kundendaten, und FLAMOX365 verarbeitet sie in deinem Auftrag. Dafür ist ein Auftragsverarbeitungsvertrag vorgesehen. Er regelt Gegenstand und Zweck, die betroffenen Personen, die technischen und organisatorischen Maßnahmen und die Unterauftragsverarbeiter. Dazu gelten die Grundsätze des Datenschutzes: Zweckbindung, Datenminimierung, Transparenz, Integrität und Vertraulichkeit, Speicherbegrenzung und Rechenschaft. Prozesse, Maßnahmen und Verträge werden dokumentiert.
15:35 Herstellerdaten
Hersteller stellen besonders schützenswerte Informationen bereit: Artikelstämme, Preislisten, Konfigurationsregeln und technische Unterlagen. Diese Daten sind nicht automatisch für alle sichtbar. Welche Betriebe welche Produkte sehen und welche Preise gelten, wird fachlich festgelegt. Und jede Herstelleranbindung folgt klaren Regeln: Welche Daten, zu welchem Zweck, in welche Richtung, für welchen Mandanten und wie lange. Preise und Konditionen sind besonders sensibel. Sie werden mandanten- und partnerbezogen geführt: Kein Betrieb sieht die Konditionen eines anderen Betriebs, und Herstellerdaten werden nicht unkontrolliert weitergegeben.
16:24 Häufige Fragen
Zum Schluss die häufigsten Fragen, kurz beantwortet. Können andere Betriebe deine Interessenten, Kunden, Angebote oder Aufträge sehen? Nein - jeder Betrieb ist ein eigener, isolierter Mandant. Kann ein Hersteller die Daten eines Ofenbau-Betriebs sehen? Nein - Zusammenarbeit läuft nur über definierte Prozessereignisse. Kann FLAMOX365 intern auf alle Daten zugreifen? Nein - der reguläre Betrieb braucht keine Einsicht in deine Daten. Ist Microsoft Azure automatisch datenschutzkonform? Nein - entscheidend ist das Zusammenspiel aus Architektur, Verträgen, Prozessen und Maßnahmen. Was passiert bei einem Ausfall? Störungen einzelner Bausteine sollen nicht die ganze Plattform lahmlegen. Und ein Fehler in der Oberfläche oder eine externe Schnittstelle? Beides führt nicht an der Prüfung auf dem Server vorbei. Ein letzter Hinweis: Das Whitepaper beschreibt das Sicherheits- und Architekturzielbild von FLAMOX365. Verbindlich sind am Ende die Verträge, die Auftragsverarbeitung, die technischen und organisatorischen Maßnahmen und die tatsächliche Konfiguration. Und Fragen zu Architektur und Sicherheit beantwortet das FLAMOX365-Team gern - direkt und transparent. Das ganze Whitepaper findest du auf flamox365.com.